El ciberespionaje busca obtener información sensible de una organización sin autorización y, a menudo, sin que la víctima detecte la intrusión durante un tiempo. El objetivo puede ser acceder a documentación estratégica, credenciales, propiedad intelectual, información comercial, datos de clientes o comunicaciones internas. Para una empresa, el problema no se limita al robo de archivos: una intrusión silenciosa también puede permitir al atacante conocer procesos, proveedores, proyectos y puntos débiles de la infraestructura.
A diferencia de ataques muy visibles, el ciberespionaje suele beneficiarse de pasar desapercibido. Por eso la prevención exige combinar controles técnicos, gestión de accesos y capacidad para detectar comportamientos anómalos. En XTGA, el enfoque de mantenimiento informático para empresas parte precisamente de mantener sistemas, equipos, redes y copias bajo control para reducir incidencias y exposición.
Cómo actúa el ciberespionaje en una empresa
No existe una única vía de entrada. El atacante puede aprovechar credenciales robadas, correos de phishing, software sin actualizar, servicios expuestos a Internet o dispositivos comprometidos. También puede apoyarse en ingeniería social para conseguir que una persona abra un archivo, facilite una contraseña o apruebe una acción que parece legítima.
Robo de credenciales y acceso persistente
Una contraseña válida puede ser más útil que explotar una vulnerabilidad: permite acceder a correo, aplicaciones cloud o recursos internos aparentando ser un usuario legítimo. Si además no existe autenticación multifactor o los privilegios son excesivos, el atacante puede moverse entre sistemas y ampliar su acceso. Por eso conviene revisar permisos y eliminar cuentas que ya no se utilizan.
Malware, spyware y herramientas legítimas mal utilizadas
El espionaje también puede apoyarse en malware diseñado para recopilar información o controlar un equipo. El spyware, por ejemplo, puede obtener datos sin que el usuario sea consciente. En otros casos se utilizan herramientas de administración remota legítimas tras comprometer una cuenta, lo que hace necesario vigilar usos anómalos de software permitido.
Correo, suplantación y engaño
El correo sigue siendo un vector importante. Un mensaje que suplanta a un directivo, proveedor o servicio habitual puede buscar credenciales o introducir un archivo malicioso. Configurar mecanismos de autenticación de correo y formar a los usuarios ayuda a reducir el riesgo de spoofing y otras técnicas de suplantación.
Información sensible y de alto valor estratégico
La prioridad depende del negocio. En una empresa tecnológica pueden ser repositorios, código o documentación de producto; en una asesoría, expedientes y datos de clientes; en una organización comercial, contratos, márgenes, previsiones o bases de datos. Identificar qué información sería más perjudicial perder permite concentrar la protección donde aporta más valor.
Conviene clasificar la información, saber dónde se almacena y quién necesita acceder a ella. Si un documento sensible está disponible para cualquier usuario de la red, un único compromiso puede tener un alcance innecesariamente amplio.
Medidas para reducir el riesgo de ciberespionaje
Actualizar sistemas y proteger los equipos
Los sistemas operativos, navegadores, aplicaciones y dispositivos de red deben mantenerse actualizados. La protección endpoint añade una capa esencial para detectar y bloquear actividad maliciosa en ordenadores y otros dispositivos, reduciendo la superficie de ataque.
Aplicar mínimo privilegio y autenticación reforzada
Cada usuario debería disponer solo de los permisos necesarios para su función. La autenticación multifactor, las cuentas administrativas separadas y la revisión periódica de accesos dificultan que una credencial comprometida permita llegar a toda la infraestructura.
Monitorizar y conservar evidencias
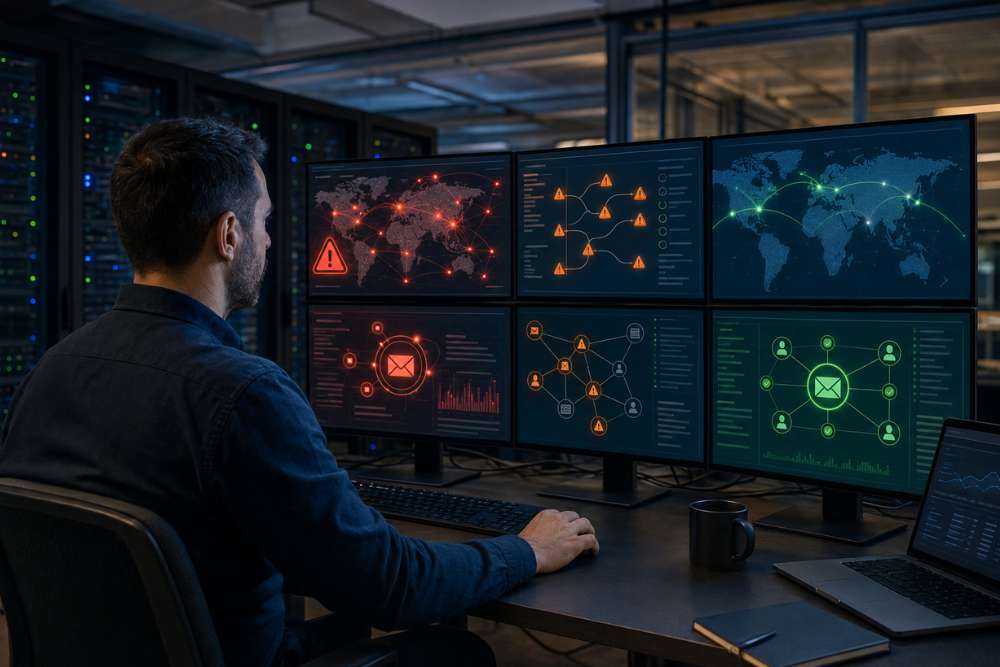
Registrar accesos, cambios, alertas y actividad relevante permite detectar patrones extraños y reconstruir lo ocurrido. Ante una sospecha seria, conviene evitar actuaciones improvisadas que destruyan evidencias. La informática forense puede ser necesaria para analizar un incidente con metodología.
Qué hacer ante una sospecha
Si aparecen inicios de sesión inusuales, cuentas que realizan acciones fuera de su patrón normal, conexiones desconocidas o filtraciones de documentos, es importante contener el incidente sin perder visibilidad. Cambiar credenciales comprometidas, revocar sesiones, aislar equipos y revisar registros son medidas habituales que deben adaptarse al contexto.
La prevención más eficaz combina inventario, actualizaciones, protección de endpoints, copias de seguridad, control de accesos, formación y supervisión. Si necesitas revisar la exposición de tu empresa o reforzar la gestión de sus sistemas, puedes contactar con XTGA para valorar el entorno y definir prioridades.