Un antivirus gestionado es un servicio en el que la protección no termina al instalar un programa. Un equipo técnico despliega la solución, comprueba que todos los dispositivos están cubiertos y actúa según un procedimiento acordado. La herramienta puede ser un antivirus empresarial, una plataforma endpoint o una solución EDR; lo que la hace gestionada es la operación que la acompaña.
En un antivirus tradicional, gran parte de estas tareas recae en cada usuario o en el responsable interno. El programa actualiza firmas y muestra avisos, pero nadie garantiza que una alerta se investigue. Por eso la diferencia principal no está solo en el software, sino en quién supervisa y responde.
La diferencia también se aprecia en el mantenimiento cotidiano. Una solución sin gestión puede quedar desactualizada, desactivada por el usuario o configurada con excepciones permanentes para resolver una urgencia. En un servicio gestionado, esos desvíos deben detectarse, justificarse y corregirse. Además, el proveedor puede comparar alertas entre equipos y descubrir patrones que pasarían desapercibidos si cada dispositivo se revisara por separado. Esto no elimina el riesgo, pero reduce el tiempo durante el cual una mala configuración o una amenaza permanece sin atención. Para que esa ventaja sea real, la propuesta debe indicar con precisión qué se monitoriza, con qué frecuencia y quién toma decisiones cuando aparece una alerta relevante.
Qué aporta un antivirus gestionado
Gestión centralizada y cobertura comprobable
La consola central permite conocer qué equipos están activos, actualizados y sujetos a la política correcta. También facilita desplegar cambios, limitar exclusiones y detectar dispositivos que llevan tiempo sin comunicar. Esta visibilidad es esencial en la protección endpoint de los equipos, especialmente con teletrabajo o varias sedes.
La gestión debe incluir inventario, altas y bajas, responsables y un procedimiento para equipos fuera de línea. Tener licencias compradas no demuestra que toda la organización esté protegida.
Revisión de alertas y respuesta
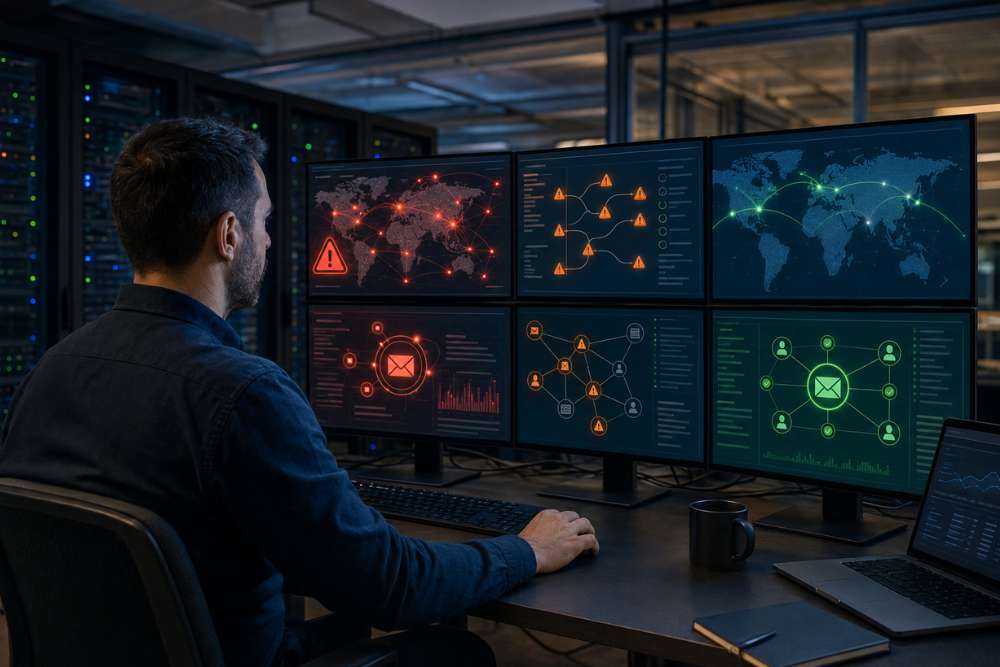
Cuando aparece una detección, el servicio debe valorar el contexto: archivo afectado, usuario y comportamiento. Según el alcance, puede aislar el equipo, bloquear procesos y escalar el incidente. En un antivirus tradicional, el aviso puede quedar cerrado sin comprobar si la amenaza sigue activa.
Esta capacidad es especialmente importante ante un ataque de ransomware, donde contener el primer equipo y proteger credenciales o recursos compartidos reduce el impacto. Aun así, “gestionado” no implica automáticamente vigilancia 24/7: el horario y los tiempos deben figurar en el contrato.
Diferencias frente a un antivirus tradicional
Tecnología, operación y alcance
Un antivirus tradicional se centra en prevenir y bloquear amenazas conocidas. Las plataformas modernas pueden añadir análisis de comportamiento, aislamiento o investigación; un antivirus con inteligencia artificial tampoco sustituye la supervisión humana ni convierte por sí mismo el producto en servicio gestionado.
El proveedor debe aclarar si ofrece antivirus administrado, EDR o MDR. EDR incorpora más telemetría e investigación; MDR añade un equipo que monitoriza y responde. Confundir estos conceptos genera expectativas que el contrato quizá no cubre.
Coste y responsabilidad
El antivirus tradicional suele tener un coste directo menor, pero exige tiempo interno. El gestionado incorpora el trabajo de despliegue y seguimiento en una cuota y puede aportar procedimientos más homogéneos. Para comparar hay que revisar licencias, horarios e intervención ante incidentes.
La empresa sigue teniendo responsabilidades: actualizar sistemas, limitar privilegios y formar a usuarios. Ningún antivirus evita por sí solo el phishing o corrige una contraseña robada.
Qué debe incluir el servicio
Antes de contratar conviene exigir inventario de dispositivos cubiertos, política de actualizaciones y análisis, control de exclusiones, canal de alertas, prioridades, tiempos, aislamiento, escalado y un informe periódico. También debe indicarse quién autoriza acciones que pueden interrumpir el trabajo y cómo se coordina una incidencia grave.
Una auditoría de ciberseguridad puede ayudar a comprobar si el antivirus encaja con los riesgos reales y si existen vacíos en correo, identidades, red o copias. La protección debe formar parte de una estrategia más amplia de navegación web segura.
Cuándo merece la pena
El antivirus gestionado resulta adecuado cuando hay muchos equipos, usuarios remotos o poca capacidad interna. Un antivirus tradicional puede bastar en entornos muy pequeños si existe una persona que lo administra de verdad y el riesgo es limitado.
La decisión debe basarse en cobertura, tiempos y capacidad de actuación. La mejor opción es la que permite saber quién revisa una alerta y qué ocurrirá ante una detección.
Antes de elegir, merece la pena solicitar una demostración del informe y del flujo de respuesta. Así se comprueba si el servicio aporta información accionable o solo replica los avisos del programa. La gestión debe traducir las detecciones en decisiones, correcciones y aprendizaje para evitar recurrencias.