El blacklisting IP ocurre cuando una dirección utilizada para enviar tráfico, especialmente correo electrónico, aparece en una lista de bloqueo o acumula una reputación negativa. No todas las listas tienen el mismo peso ni aparecer en una de ellas explica por sí solo un problema de entrega. Lo importante es identificar qué IP envía realmente, qué proveedor está rechazando los mensajes y qué causa originó la mala reputación.
Las señales más claras son rebotes SMTP, aumento de correos en spam, caída repentina de entregas o avisos del proveedor. Conviene guardar los códigos y mensajes completos: indican si el rechazo se debe a reputación, autenticación, volumen, contenido o política del destinatario.
También conviene distinguir entre una lista pública y los sistemas internos de reputación de grandes proveedores. Una IP puede no aparecer en comprobadores públicos y, aun así, sufrir limitaciones en Gmail, Outlook u otros destinatarios. Del mismo modo, figurar en una lista poco utilizada puede no afectar a la entrega. Por eso el diagnóstico debe partir de rebotes reales y métricas propias, no de un único comprobador. La reputación puede asociarse a la IP, al dominio, a enlaces incluidos en el mensaje o al patrón de envío. Analizar cada señal evita acciones precipitadas, como cambiar de infraestructura cuando el problema está en una cuenta comprometida o en una base de datos de mala calidad.
Cómo saber si una IP está en una blacklist
Identificar la dirección de salida
La IP pública de la oficina puede no coincidir con la del servidor de correo. Microsoft 365, Google Workspace, una plataforma de marketing o un hosting pueden usar infraestructuras distintas. Las cabeceras del mensaje y los registros de envío ayudan a localizar la dirección real; consultar cuál es la IP pública solo sirve si esa conexión participa en el envío.
Después se consulta la lista indicada en el rebote o herramientas de reputación reconocidas. Un resultado debe interpretarse con contexto: fecha, motivo, alcance y proveedor que lo utiliza. No conviene solicitar retiradas masivas sin confirmar antes la causa.
Revisar autenticación y DNS
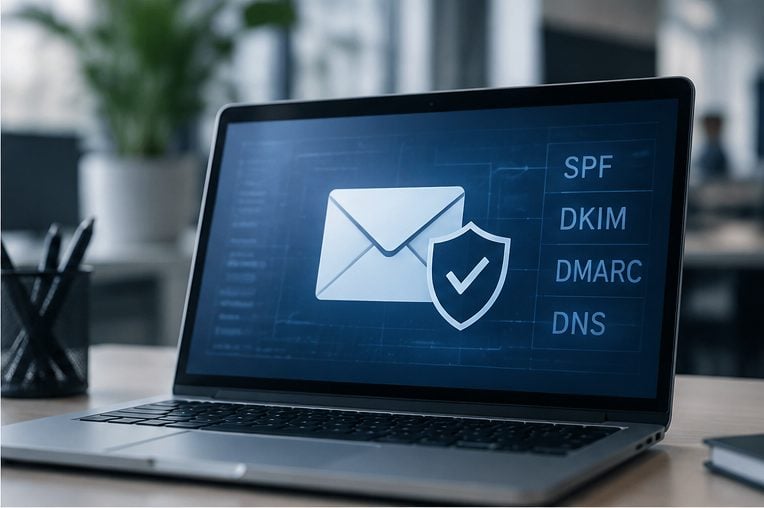
SPF debe autorizar a los emisores legítimos, DKIM debe firmar correctamente y DMARC debe indicar cómo tratar fallos y enviar informes. Los registros inversos y el nombre del servidor también deben ser coherentes. Una mala configuración no siempre provoca blacklisting, pero dificulta que los destinatarios confíen en el origen.
Elegir servidores DNS seguros no sustituye la configuración del dominio, aunque sí recuerda que resolución, autenticación y seguridad forman parte de una misma infraestructura que debe mantenerse controlada.
Causas habituales del blacklisting IP
Cuentas comprometidas y malware
Una contraseña robada puede utilizarse para enviar grandes volúmenes de mensajes en poco tiempo. También una infección por malware puede generar spam desde equipos o formularios web. Antes de pedir la retirada hay que detener el envío, cambiar credenciales, revocar sesiones y analizar los sistemas.
Listas deficientes y picos de volumen
Comprar bases de datos, mantener direcciones inexistentes o enviar a contactos que no esperan comunicaciones aumenta rebotes y quejas. También perjudica pasar de un volumen bajo a campañas masivas sin calentamiento. La solución exige limpiar listas, separar correo transaccional y comercial y facilitar una baja real.
Suplantación y dominios mal protegidos
Un ataque de spoofing puede utilizar el dominio como apariencia aunque el envío salga de otra infraestructura. SPF, DKIM y DMARC ayudan a reducir la suplantación y a obtener visibilidad. Mantener el dominio, DNS y alojamiento bajo control es parte de una correcta gestión del dominio.
Pasos para recuperar la reputación
Primero se contiene el incidente corrigiendo el origen y validando la autenticación. Solo entonces se solicita la retirada mediante el procedimiento de la lista o del proveedor afectado, aportando la información solicitada sin afirmar que el problema está resuelto si aún no puede demostrarse.
Tras la retirada, el envío debe reanudarse de forma gradual. Hay que vigilar rebotes, quejas, volumen y nuevos accesos. Cambiar de IP sin corregir la causa suele trasladar el problema y puede empeorar la reputación del dominio.
Cómo prevenir nuevas inclusiones
Conviene limitar envíos por cuenta, activar autenticación multifactor, proteger formularios, segmentar servicios y mantener parches y registros. Los servidores web y de correo también necesitan certificados y cifrado correctamente configurados; entender la función de un certificado SSL ayuda a evitar configuraciones incompletas, aunque no resuelve por sí solo la reputación.
La prevención combina seguridad técnica y buenas prácticas de envío: listas con consentimiento, bajas rápidas, volumen estable, autenticación alineada y monitorización. Una IP recupera confianza cuando el comportamiento posterior demuestra que el origen está controlado, no únicamente cuando desaparece de una lista.
Además, conviene registrar cada incidencia y su resolución. Si la reputación vuelve a caer, ese historial permite saber qué cambió, qué sistema envió y si la medida anterior fue suficiente. La recuperación sostenible depende de controles que puedan repetirse y auditarse, no de una retirada puntual sin seguimiento.